Portefeuille produits
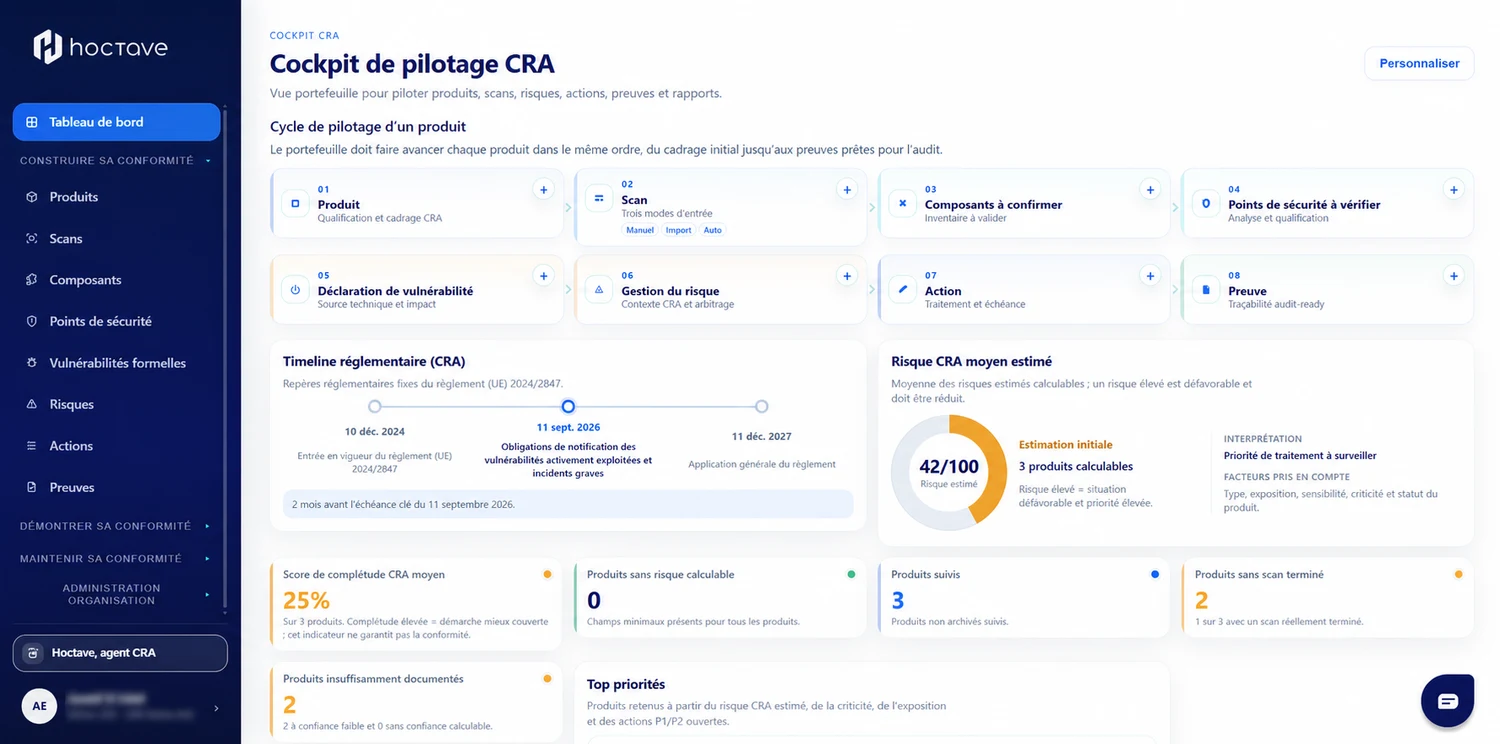
Priorisez vos produits selon leur exposition, leur criticité et leur risque CRA estimé.
HOCTAVE CRA MANAGER
Hoctave CRA Manager centralise l'inventaire, les risques, les actions et les preuves de vos produits numériques dans un cockpit unique.
UNE PLATEFORME, UN FIL CONDUCTEUR
Priorisez vos produits selon leur exposition, leur criticité et leur risque CRA estimé.
Démarrez simplement, importez vos sources et confirmez progressivement votre inventaire.
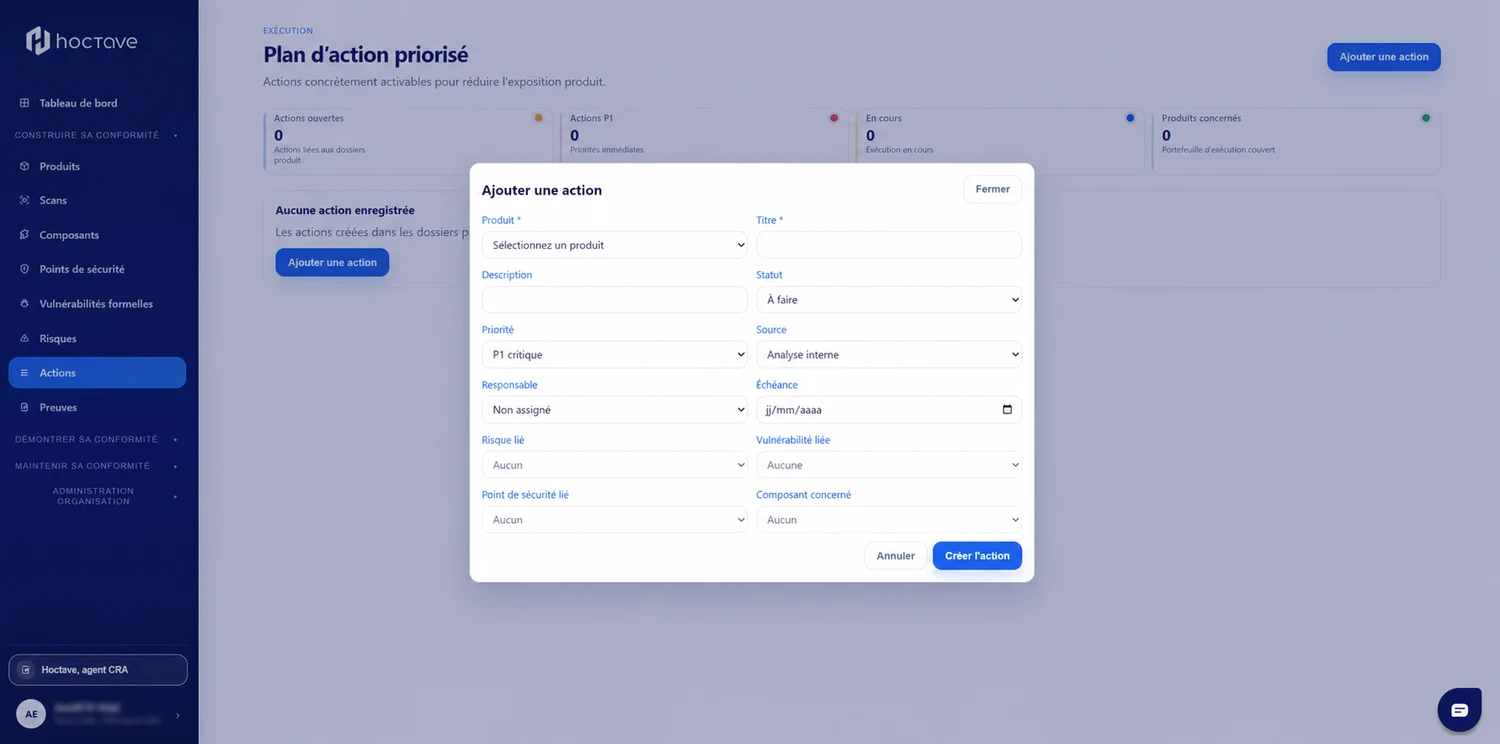
Transformez les écarts en actions assignées, datées et suivies.
Reliez les documents aux produits et produisez des rapports adaptés à chaque audience.
Qualifiez les signaux externes dans le contexte réel de chaque produit.
Accélérez l'analyse, la collecte et la préparation des prochaines étapes.
DANS L'APPLICATION
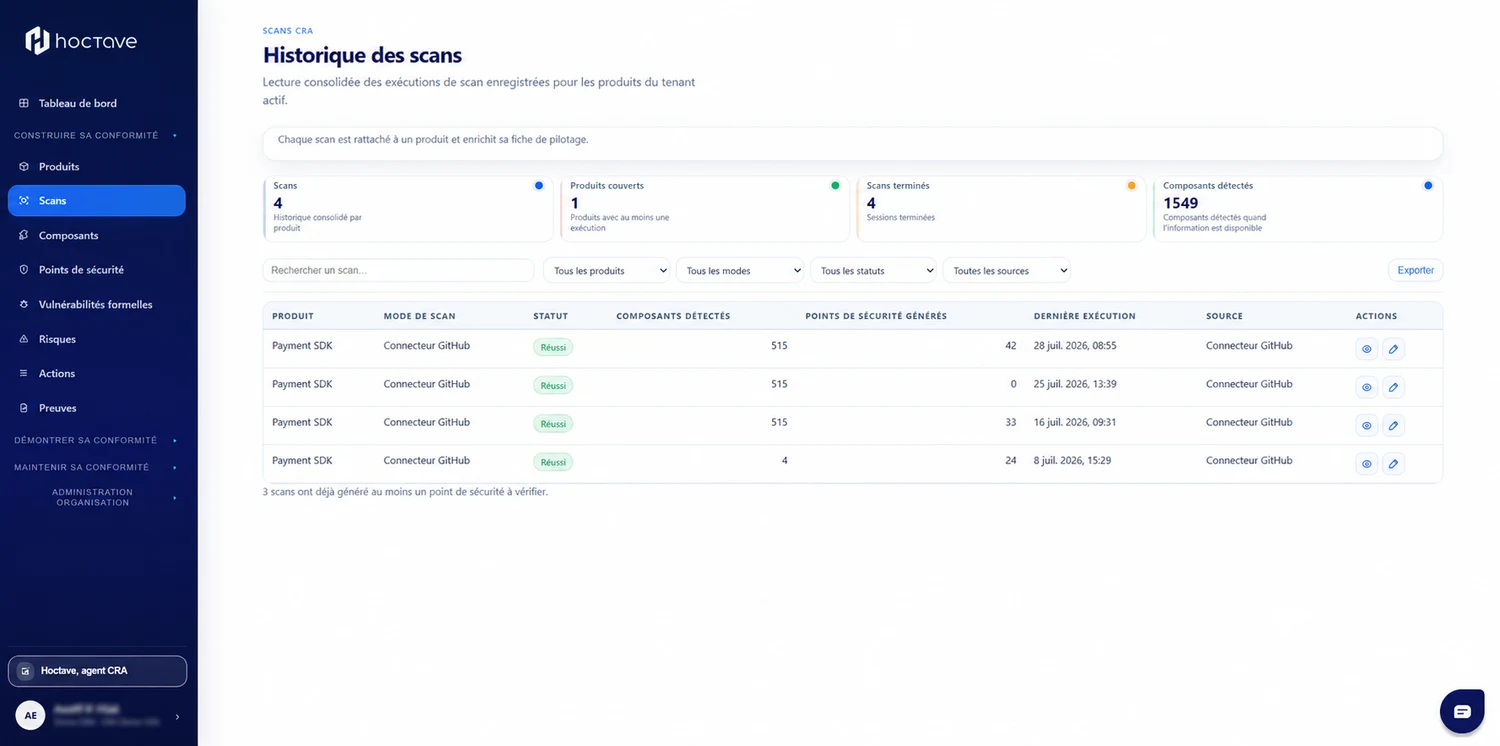
Suivez les exécutions, les composants détectés et les points de sécurité générés.
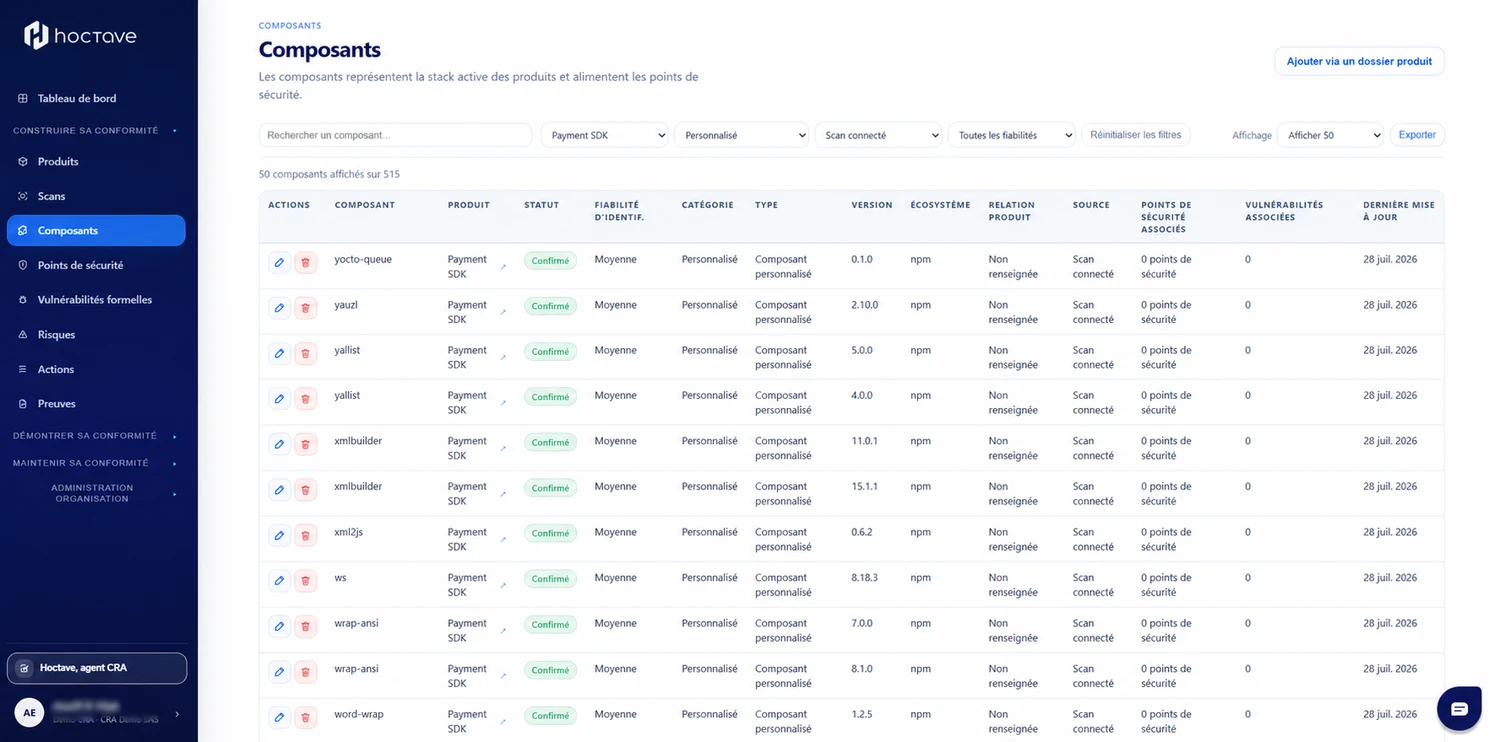
Centralisez votre inventaire logiciel et vos dépendances par produit.
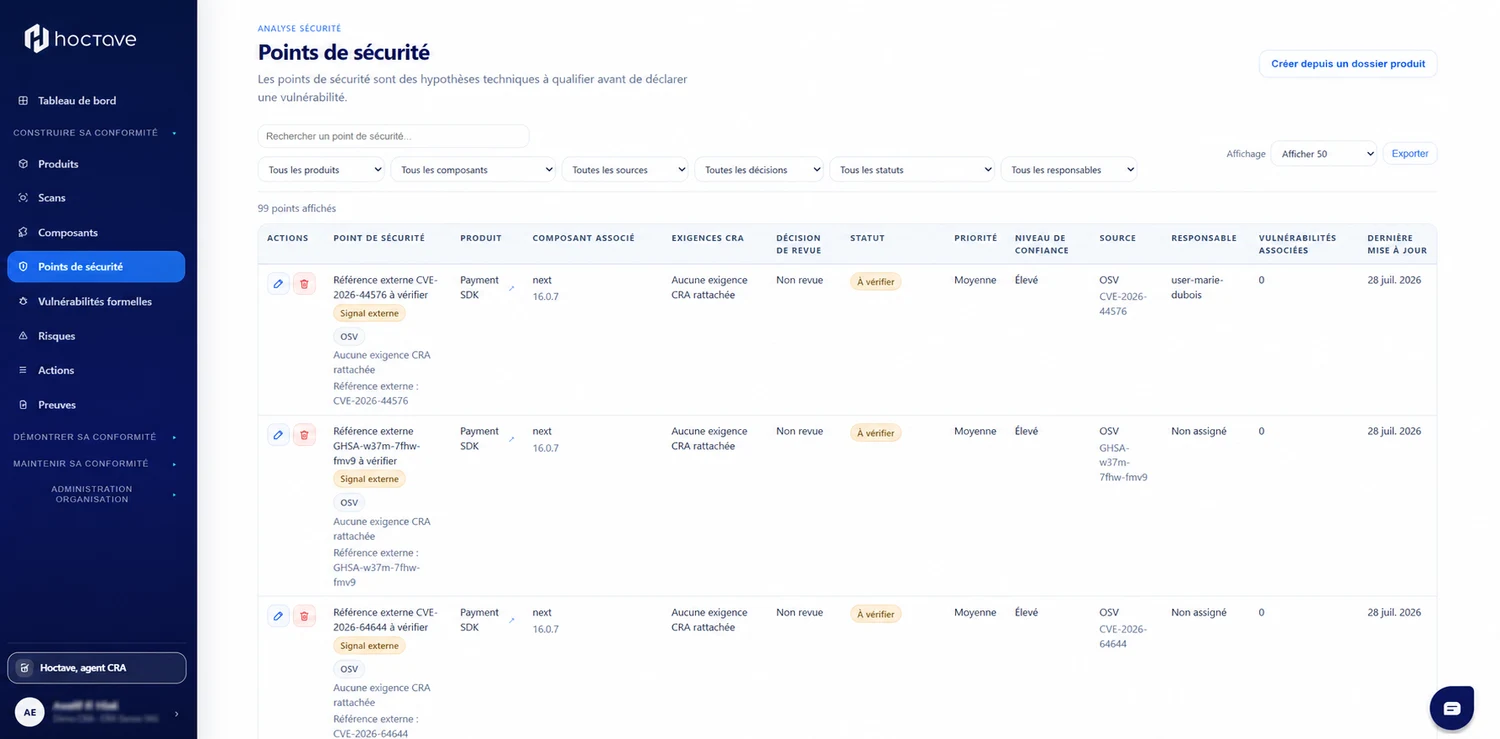
Qualifiez les signaux externes avant de les transformer en vulnérabilités.
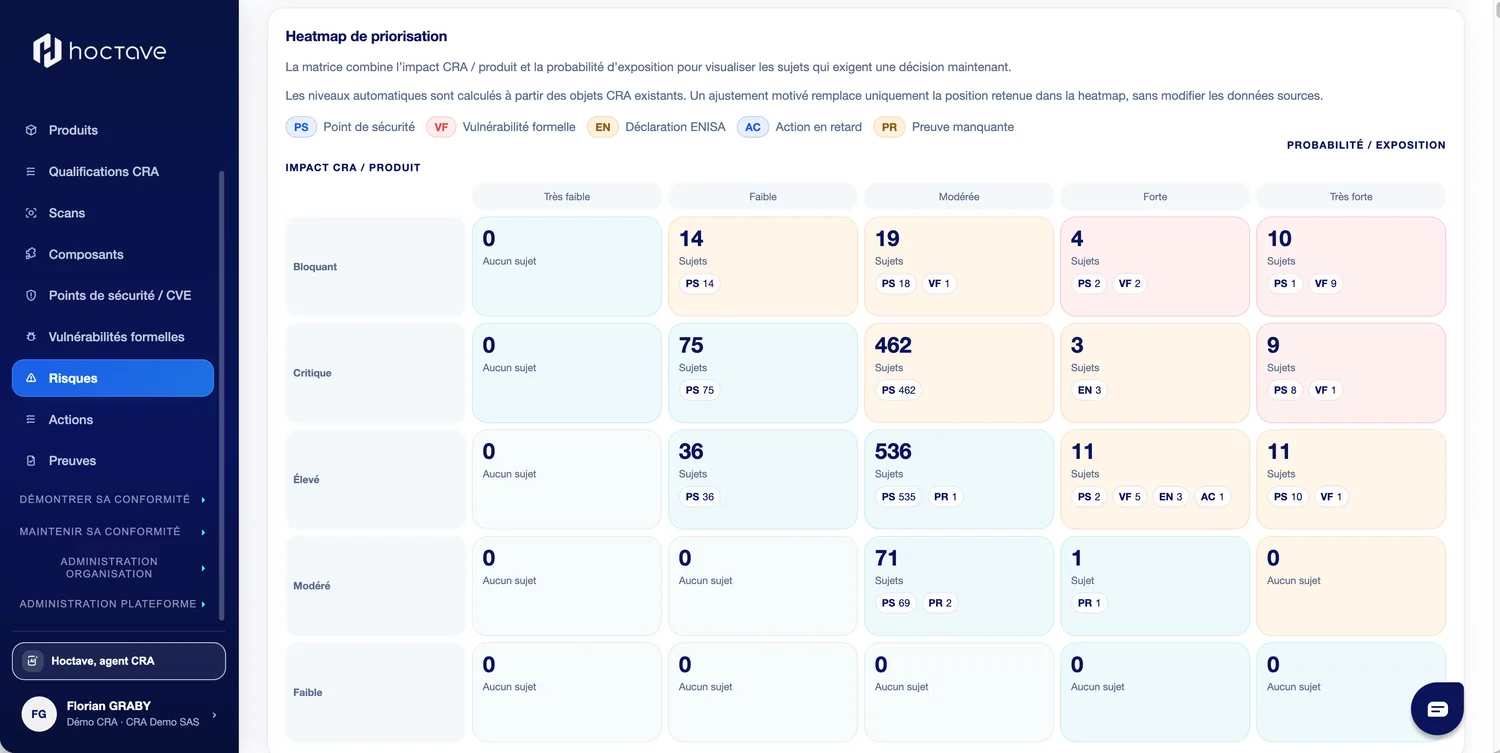
Identifiez les risques prioritaires et concentrez vos actions là où elles comptent.
UNE MÉTHODE PROGRESSIVE
Exposition, criticité, responsable et périmètre suffisent à commencer.
Saisie, import Excel, SBOM ou connecteurs en lecture seule.
Confirmez les composants, évaluez les risques et assignez les actions.
Consolidez les preuves, le dossier technique et les rapports.
UNE LECTURE POUR CHAQUE MÉTIER
Identifiez les produits exposés, les risques critiques et les angles morts.
Pilotez les actions, les échéances et les preuves de votre périmètre.
Préparez les éléments démontrables et la traçabilité des décisions.
Arbitrez avec une lecture claire des priorités et de la trajectoire.
FAQ
Non. Quelques informations sur un produit suffisent pour obtenir une première lecture ; la précision et le niveau de confiance progressent ensuite.
Non. Hoctave organise et qualifie les signaux externes dans le contexte réel de vos produits ; les outils de détection restent complémentaires.
La plateforme relie produits, composants, risques, actions et preuves pour construire la documentation progressivement, plutôt qu'à l'approche d'un audit.
Le règlement est entré en vigueur le 10 décembre 2024. Les premières obligations opérationnelles s'appliquent à partir du 11 septembre 2026 et l'application générale intervient le 11 décembre 2027.
Le règlement vise notamment les éditeurs de logiciels, fabricants de produits connectés, fournisseurs de composants, importateurs et distributeurs de produits comportant des éléments numériques.
Un SBOM est la nomenclature des composants et dépendances logiciels d'un produit. Il permet d'identifier les produits concernés lorsqu'une vulnérabilité affecte un composant tiers.
Les inventaires Excel, les SBOM et la documentation technique peuvent être réutilisés. Des connecteurs enrichissent ensuite progressivement le contexte, selon les intégrations retenues.
Les rapports sont générés au format Word, éditables et adaptés à différentes audiences : produit, organisation, direction, audit, actions ou preuves.
Non. Hoctave documente l'état de préparation, les preuves disponibles, les écarts et la trajectoire. L'évaluation de conformité relève des procédures prévues par le règlement.
Un hébergement de CRA Manager en France est envisagé. Le fournisseur, l'offre et la région doivent être confirmés avant la mise en production commerciale.
HOCTAVE CRA MANAGER
Une démonstration vous permet de visualiser le cockpit, le parcours de scan et les rapports sur un cas proche du vôtre.
HOCTAVE
Découvrez comment Hoctave simplifie le pilotage de la conformité de vos produits numériques et échangez avec un expert sur vos enjeux.
HOCTAVE
Votre demande de démonstration a bien été enregistrée.
Notre équipe vous contactera sous 24 heures ouvrées afin de convenir d'un créneau adapté à vos besoins.
En attendant, nous vous invitons à poursuivre votre découverte de la plateforme et de nos ressources dédiées au Cyber Resilience Act.