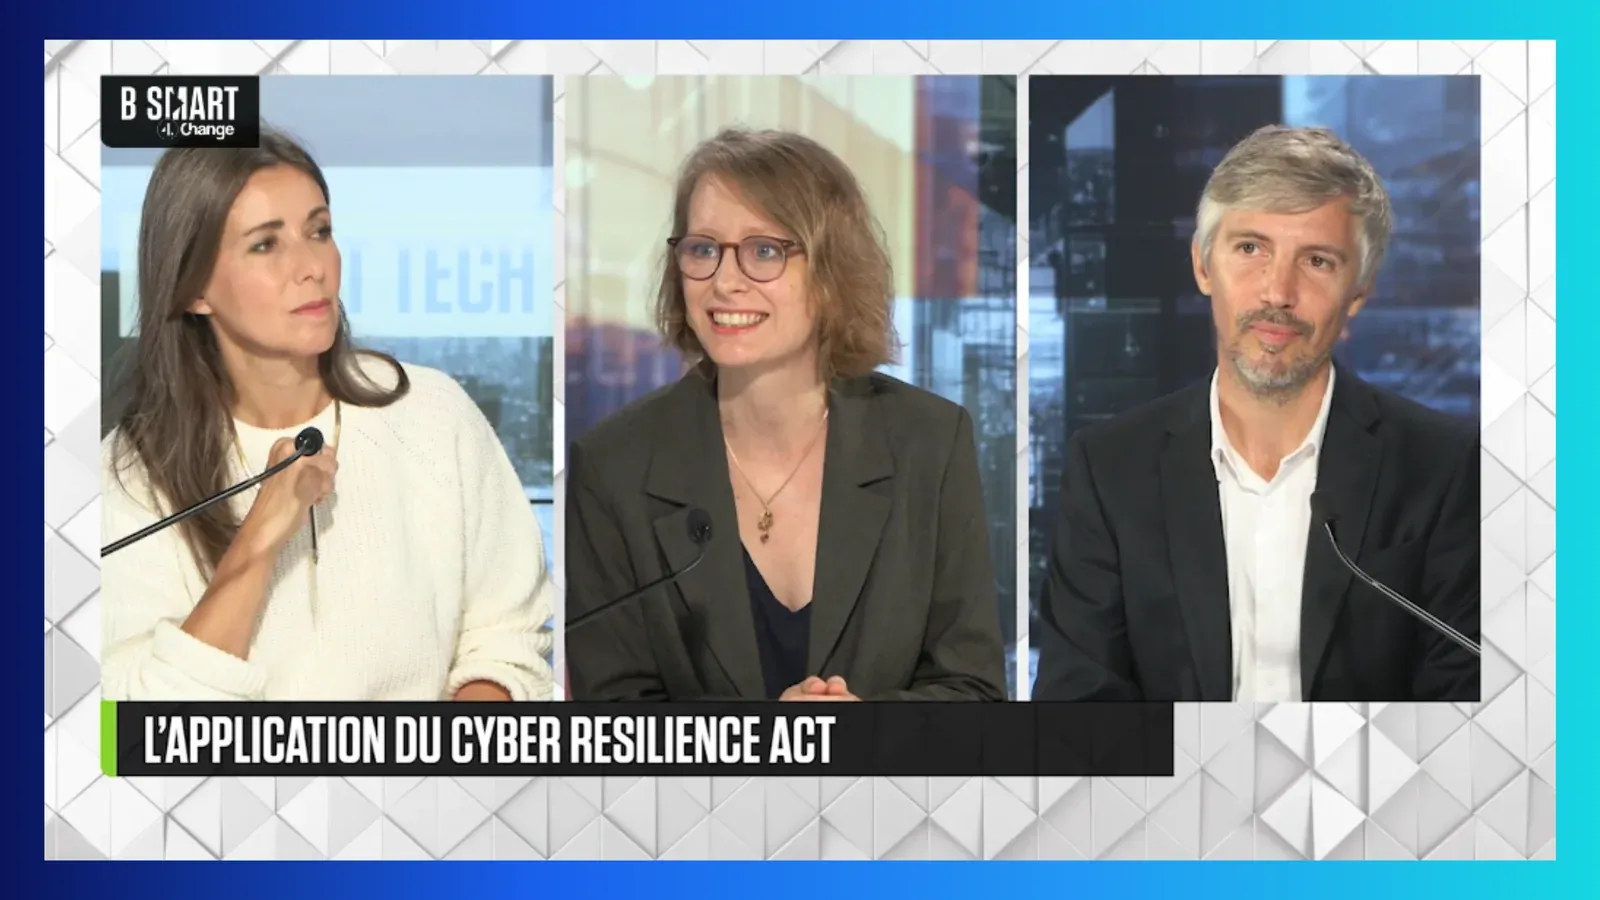
Comment respecter les nouvelles obligations de signalement du Cyber Resilience Act ? Invité de l’émission SMART TECH sur B SMART, Hoctave a partagé son analyse des enjeux de préparation des fabricants, aux côtés d’InfraNum, la fédération des acteurs des infrastructures numériques.
Depuis le 11 septembre 2026, une première série d’obligations du Cyber Resilience Act (CRA) s’applique aux fabricants de produits comportant des éléments numériques. Parmi elles figure le signalement des vulnérabilités activement exploitées, avec une première notification à transmettre sous 24 heures.
Cette échéance était au cœur des échanges de l’émission SMART TECH, diffusée sur B SMART, avec Florian Graby, Président-Fondateur d’Hoctave, et Agnès Le Meil, Déléguée Générale d’InfraNum.
Le délai de 24 heures se prépare bien avant l’incident
Face à une vulnérabilité activement exploitée, la réactivité d’une entreprise repose d’abord sur sa connaissance des produits et des composants concernés.
« Les 24 heures se gagnent dans la préparation en amont. » déclare Florian Graby, président-fondateur de Hoctave.
Identifier le produit affecté, retrouver sa version, connaître ses composants, déterminer les responsabilités et disposer d’un processus de notification opérationnel sont autant de prérequis pour agir efficacement.
La première notification attendue dans ce délai constitue une alerte initiale, destinée à signaler l’événement. Elle ouvre ensuite un processus d’analyse et de traitement plus complet.
L’enjeu est autant organisationnel que technique. Une cartographie structurée du portefeuille de produits et de leurs composants permet de gagner un temps précieux lorsqu’une vulnérabilité est détectée.
Objets connectés : des responsabilités à clarifier
Les échanges ont également mis en lumière les enjeux propres aux objets connectés déployés dans les territoires. Éclairage intelligent, gestion de l’eau, optimisation énergétique des bâtiments… ces équipements s’inscrivent dans des écosystèmes associant fabricants, intégrateurs, opérateurs, plateformes et collectivités.
Agnès Le Meil a notamment rappelé la diversité des pratiques de cybersécurité et la complexité du partage des responsabilités entre les différents intervenants. Plusieurs initiatives témoignent néanmoins de démarches déjà engagées. Des collectivités, comme Montpellier et Rennes Métropole, intègrent ainsi la cybersécurité dans leurs pratiques de gestion et de suivi de leurs infrastructures numériques.
Le CRA vient renforcer cette dynamique en établissant un cadre commun pour la cybersécurité des produits concernés.
Faire de la conformité une démarche structurée
Au-delà de la première échéance de septembre 2026, l’application générale du CRA interviendra le 11 décembre 2027. Pour les fabricants, cette trajectoire implique de renforcer progressivement la maîtrise de leurs produits numériques, de leurs composants et des procédures associées à leur sécurité.
Comme l’a rappelé Hoctave lors de l’émission, cette préparation doit rester proportionnée à la réalité des entreprises. Elle commence par des fondamentaux. Disposer d’une vision claire des produits concernés, structurer les informations utiles et organiser les responsabilités en cas d’incident.
Une approche qui rejoint l’ambition de la solution européenne Hoctave CRA Manager, développée pour centraliser les informations relatives aux produits, aux vulnérabilités, aux risques et aux preuves de conformité, et accompagner leur suivi dans la durée.
Pour approfondir les obligations et les échéances, consultez également le guide pratique du Cyber Resilience Act.